廣泛應用於網站開發的程式語言 PHP 今(21)日稍早爆出兩項重大安全漏洞,嚴重程度均達 CVSS v4.0 的 9.2 分(滿分 10 分),可能讓攻擊者在未經驗證的情況下遠端執行伺服器的惡意程式碼。
PHP 開發團隊已於 10 月 21 日發布安全更新,呼籲使用者立即升級,漏洞曝光前後,歐洲、日本、美國等多國政府與民間機構網站採取預防性下線措施。
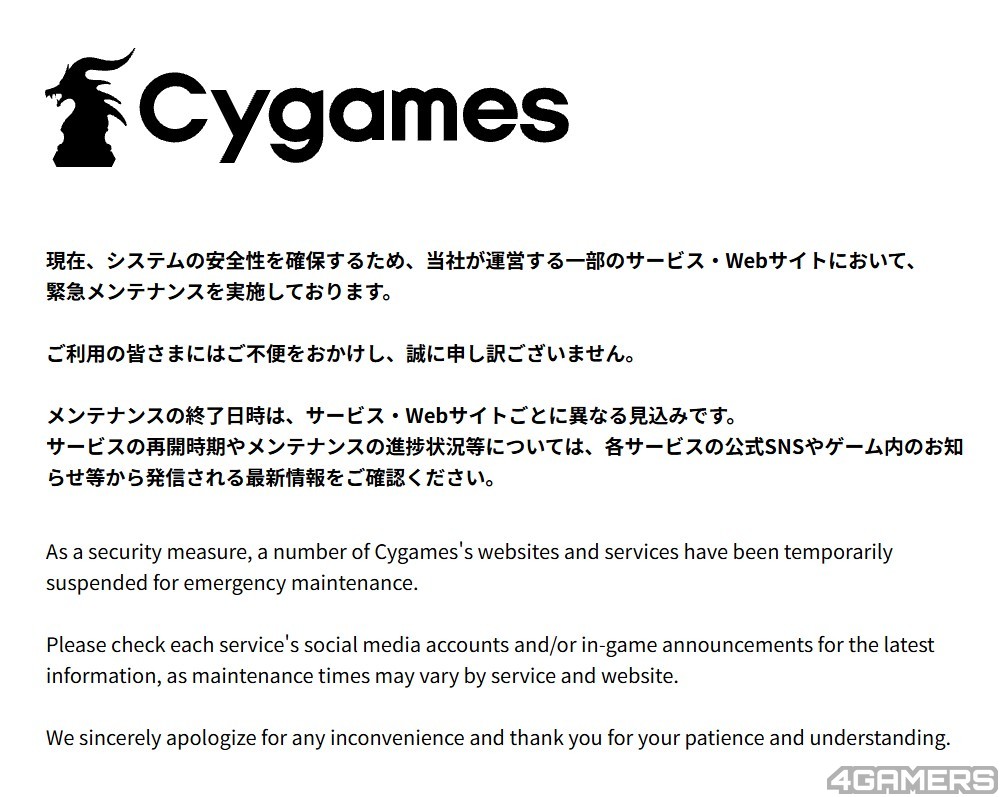
日本除了政府單位,與玩家密切相關的還有《賽馬娘 Pretty Derby》、《闇影詩章:凌越世界》、《超異域公主連結☆Re:Dive》等服務型遊戲 ,任天堂(部分服務,特別是寶可夢)、SEGA、CAPCOM、萬代南夢宮娛樂、Cygames、Bushiroad 等大廠官網,以及創作者平台 BOOTH、Niconico、互動式懸疑企劃「第四境界」、OBS Project 及動畫串流平台 Bandai Channel 等多個影音社群與官方網站宣布緊急維護。
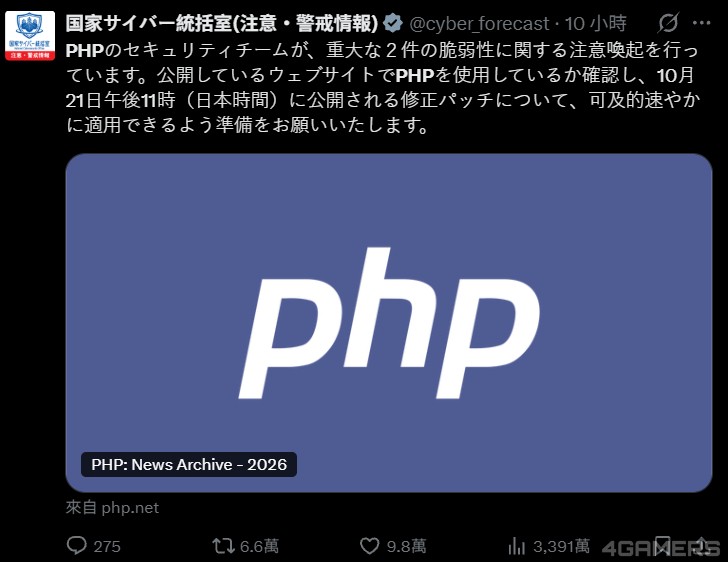
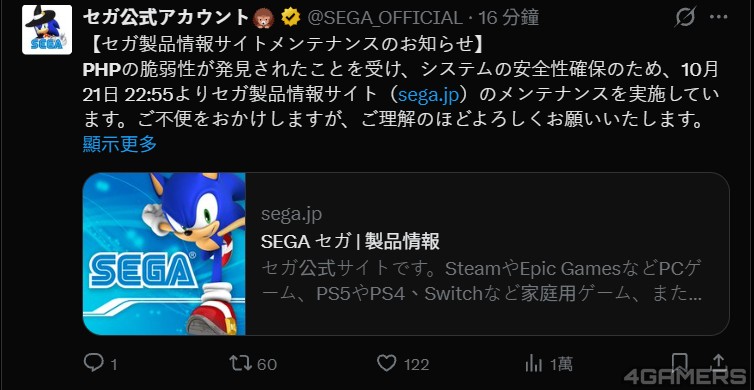
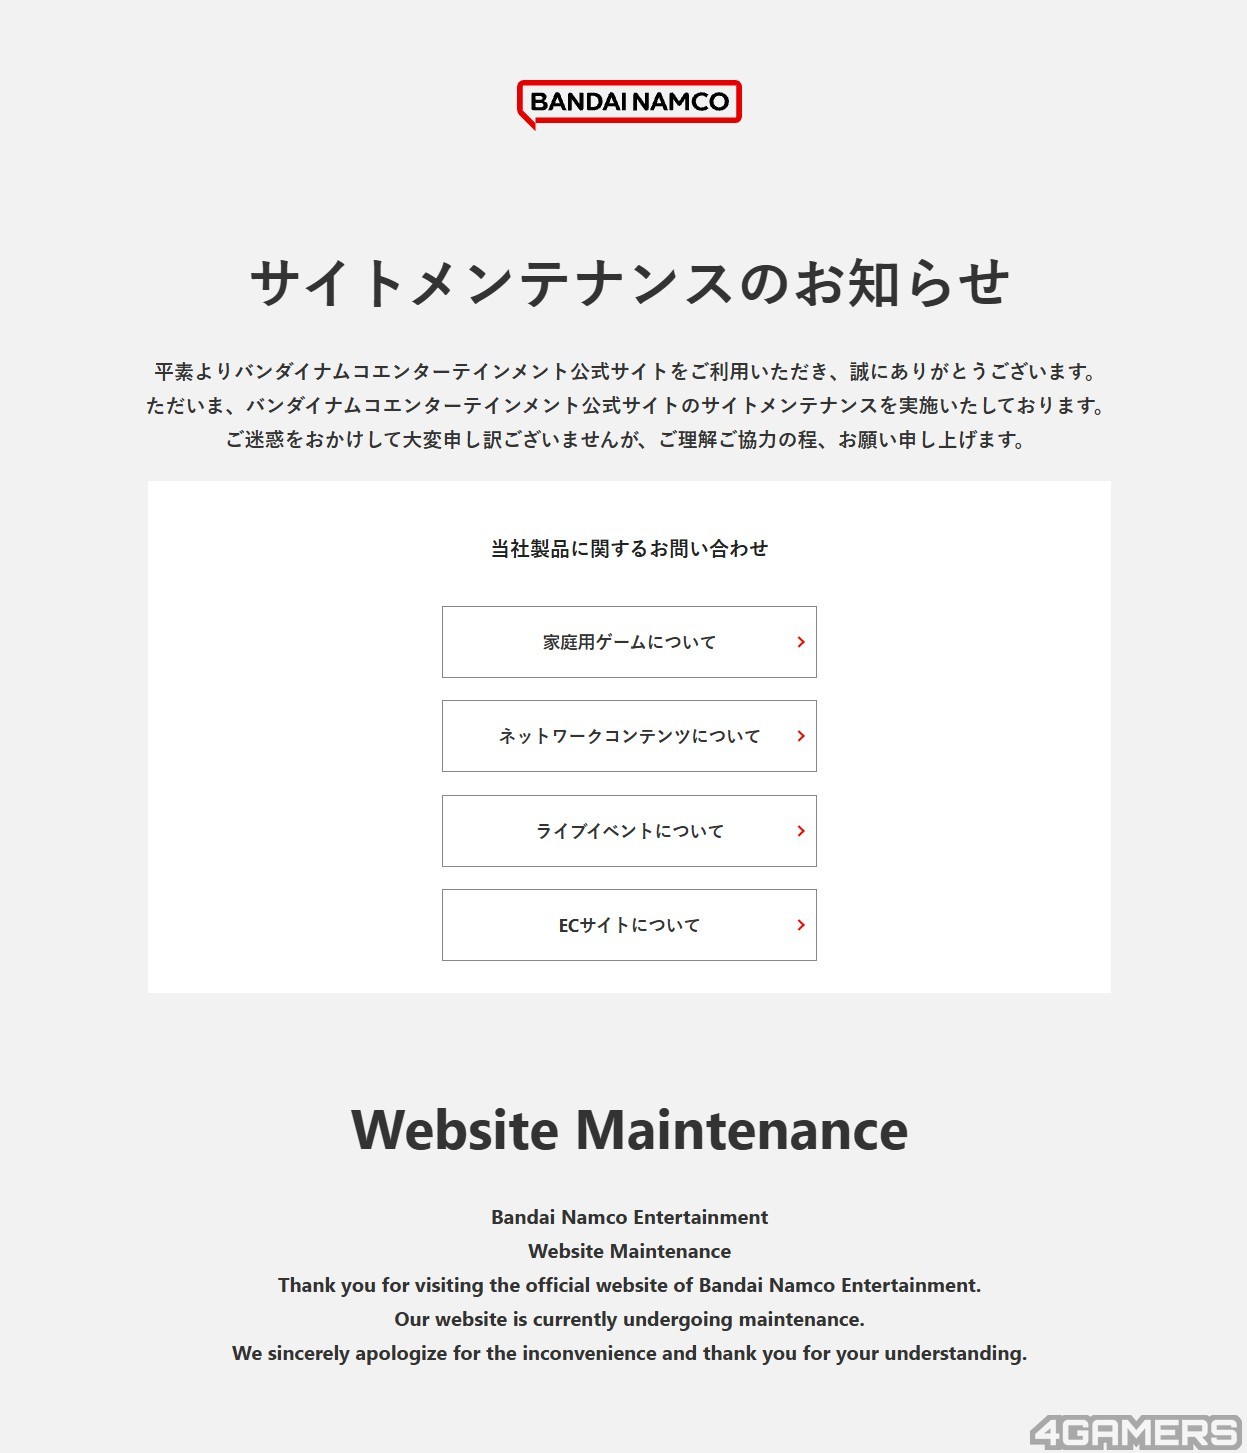
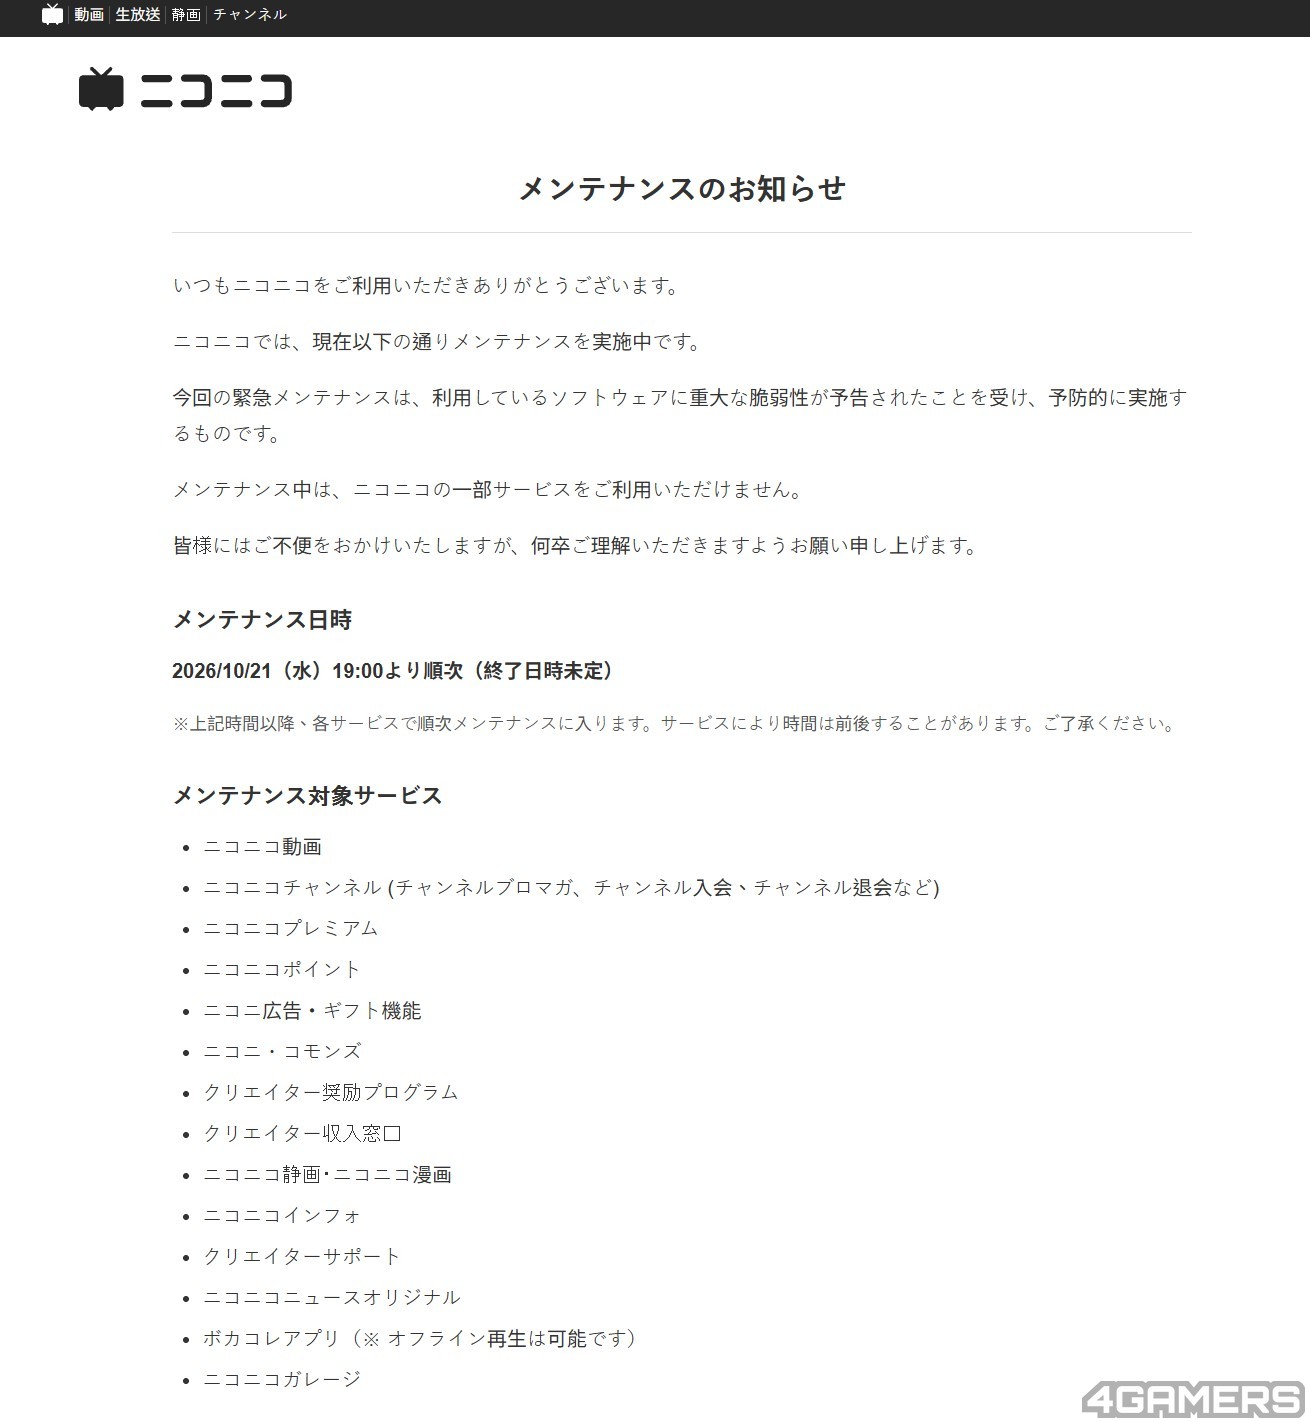
PHP 安全團隊於 10 月 20 日提前公告,將在隔日發布緊急安全更新,修正兩項嚴重漏洞,兩項漏洞分別為 CVE-2026-109618 與 CVE-2026-109619,皆涉及可能導致遠端程式碼執行(RCE)的問題。
根據 PHP 官方安全公告,其中一項與記憶體耗盡時的資料損毀有關,另一項則涉及已釋放記憶體後仍殘留的內部狀態。攻擊者可能藉此在未經身分驗證的情況下執行惡意程式碼。
漏洞細節在官方預定公開前疑似提前外洩,網路上流傳一段據稱展示利用工具 PHP2Shell 的影片,聲稱可以透過相關漏洞遠端執行伺服器指令。資安公司 WatchTowr 執行長 Benjamin Harris 也向媒體證實,外洩資訊涉及的兩項漏洞確實存在。
php2shell Tomorrow is a helluva day. https://t.co/M8ybQcrnlu
— Kirill Firsov (@k_firsov) October 20, 2026
資安公司 Sansec 警告,攻擊者可能在修補程式發布後迅速展開大規模攻擊,預期更新公開後 15 分鐘內就可能開始出現大量攻擊。Cloudflare 技術長 Dane Knecht 亦表示,團隊已觀察到初期攻擊活動,並持續調整防火牆規則以降低風險,但強調相關措施僅是暫時的防護手段,無法取代安裝正式更新。
■ 注視すべき専門家・研究者 【PHP開発チーム】 Jakub Zelenka氏|PHP Security Team https://t.co/T6YJTuSETN Gina Peter Banyard氏|PHPコア開発者 https://t.co/xroyhFLyU6 Joe Ferguson氏|PHPリリースマネージャー https://t.co/yT5xH9ZixR 【脅威分析・攻撃観測】 Dane Knecht氏|Cloudflare CTO Benjamin Harris氏|watchTowr Kirill Firsov氏|セキュリティ研究者 https://t.co/z1xrdSWA2U Eric Taylor氏|Barricade Cyber Solutions https://t.co/ntNW1MelBd 【国内の技術調査】 GMO Flatt Security https://t.co/zxXhgsAZ4X ■ 最優先の公式情報 PHP公式 https://t.co/wxACazuwx5 IPA|情報処理推進機構 https://t.co/f6g6R7ARlT CERT-EU https://t.co/jpU9getUKp Cloudflare セキュリティ更新 https://t.co/BRguwApKOx https://t.co/KuuX1HJ5uM
— re-a g1359402 (@re_a_takaki) October 21, 2026
PHP 團隊已發布修正版,包含 PHP 8.5.12、8.4.27、8.3.36 及 8.2.35,並強烈建議使用者立即更新,此外,PHP 8.1 及更舊版本已不再由 PHP 專案直接提供更新,使用者須確認 Linux 發行版或長期支援(LTS)供應商是否提供回補修正,必要時應升級至受支援版本。
If you rely on the volunteer maintained https://t.co/29fHgEGRei we urge you to move to distro packages or building from source now, so you can immediately apply updates. The repo will not have updates today.
— The PHP Foundation (@ThePHPF) October 21, 2026
歐美政府網站預防性下線,日本遊戲及影音服務同步維護
根據路透社報導,漏洞引發歐洲多國網站營運單位緊急應對,荷蘭、芬蘭及法國均有政府或公共服務網站在修補程式發布前暫時下線以降低遭受攻擊的風險。
荷蘭國家網路安全中心、鹿特丹港、政府入口網站 Overheid.nl、荷蘭皇家足球協會 KNVB,以及多個政黨和醫院網站,都受到這波預防性措施影響。芬蘭則由國家 IT 服務供應商 Valtori 暫停部分政府公共網路服務;法國內政部也表示,已暫時關閉部分地方政府行政網站,等待安全修正。
PHP 漏洞之所以引發廣泛關注與其普及程度有關,報導引用網路技術調查機構 W3Techs 的統計,在能辨識伺服器端程式語言的網站中約有 75% 使用 PHP,全球約 43% 的網站由 WordPress 驅動。除了 WordPress,Drupal、Joomla 及 Magento 等平台都使用 PHP,影響範圍涵蓋大量政府入口網站、新聞媒體、線上商店及企業網站。
資安專家指出,攻擊者不必逐一鎖定特定網站,只要掃描網路上使用脆弱 PHP 版本的伺服器就可能大量尋找可利用的目標,搭配近來逐漸增加的 AI 輔助攻擊行動,漏洞掃描與利用的速度可能進一步加快。
對於採用共享主機、缺乏專職 IT 人員的小型網站而言風險尤其明顯,即使 PHP 已經發布修正版,網站管理者仍可能需要等待主機供應商更新底層環境,無法自行立即完成修補。此外,WordPress 網站的自動更新機制不會自動替使用者更新伺服器上的 PHP,站長必須確認由誰負責升級 PHP 執行環境。
来源:查看原文